AI 时代的个人安全组合:VPN、密码管理器与两步验证怎么配合?
个人安全组合应让密码管理器负责独立密码,让两步验证加强登录,让 VPN 保护经过隧道的网络连接。这些工具无法阻止你主动把敏感文件交给 AI,也不能保证手机丢失后还能找回账号。先保护主邮箱,再把备用登录方式安排好。
从一次真实的工作流程检查缺口
在吉隆坡接海外项目,你可能早上收客户邮件,中午用 AI 润色提案,晚上在共享网络上交文件。这里至少有三种风险:账号密码被盗、连接信息被本地网络观察,以及文件交给了不该接收的服务。买齐工具并不会自动消除这些缺口。
先确认客户允许使用什么工具、什么资料可以上传。消费者 VPN 不能代替公司要求的连接方式,也不会改变公司的资料使用规则。将个人账号与工作账号分开,能减少误把客户文件放进私人空间的机会。
第一优先级是邮箱和设备
主邮箱通常能重设其他服务的密码。为它设置独立密码或受支持的通行密钥,再启用较强的登录验证。核对找回账号所用的邮箱、电话号码是否仍归自己控制。
手机和电脑应设置屏幕锁,及时安装系统与浏览器更新。重要资料另做备份。设备没有锁好时,别人可能直接进入已登录的邮箱;此时密码再长也没有经过新的检查。
从官方渠道安装密码管理器,并了解它怎样解锁、怎样找回。若使用主密码,就不要与其他账号共用。先替换邮箱、云盘、工作服务的重复密码,之后再逐步处理不常用的账号。
验证强度和找回方式,要一起选
服务支持时,可优先考虑通行密钥或安全密钥等能抵抗钓鱼的方式。通行密钥可以取代密码登录,具体备份与同步方式取决于服务和凭据提供方。不要假设它一定能自动搬到下一台手机。
验证器生成的动态码,比仅有密码多一层保护,但假网站仍可能实时转发动态码。短信验证依赖对电话号码的控制,若没有更强的方式,可以先启用再逐步升级。CISA 的多因素验证说明区分了这些方式。
不要把验证码告诉自称客服的人,也不要批准自己没有发起的登录。把备用码保存在受保护的位置,且不要只存在日常手机里。密码管理器和验证器装在同一台设备上很方便,方便之外还需要能脱离这台设备找回账号。
在新加坡或马来西亚长期生活的华语用户,换本地号码时尤其要检查旧号码。还绑在旧号码上的邮箱,可能正是你找回其他账号的入口。确认迁移完成后,再停用旧号码。
VPN 负责哪一段,AI 又看得到什么?
| 保护层 | 主要用途 | 需要另外处理的事 |
|---|---|---|
| 密码管理器 | 避免不同账号重复使用密码 | 密码库与设备本身的保护 |
| 两步验证 | 增加盗用密码后的登录难度 | 备用码、找回方式、已登录设备 |
| VPN | 加密设备到 VPN 服务器之间经过隧道的流量 | 网站真伪、上传内容、设备内的恶意软件 |
| 分享前筛选资料 | 减少不必要的敏感信息外传 | 服务的保存规则与访问权限 |
HTTPS 已经能保护正常加密连接的内容。可信任的 VPN 可进一步减少本地网络对连接目的地的了解,同时把部分信任转给 VPN 运营方。EFF 的 VPN 指南解释了这个边界。更多细节见VPN 保护的数据范围。
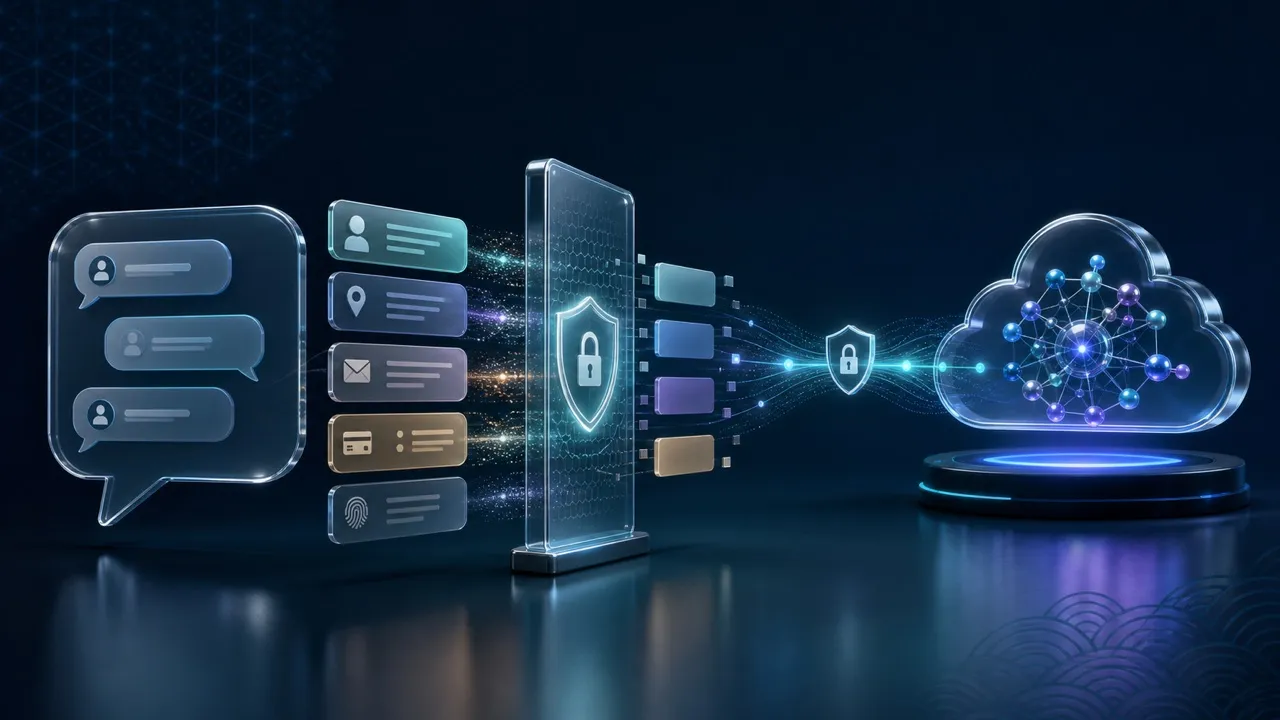
AI 服务仍会收到你提交的提示词和文件。需要润色客户案例时,优先使用虚构材料或删去身份信息的片段。不要上传密码、访问令牌、内部链接或整份客户通讯录。只替换姓名,背景细节仍可能暴露身份。
NCSC 的语言模型风险讨论提醒注意敏感输入。是否保存、能否用于训练、管理员能否查看,需要核对实际服务。VPN 不会替你更改这些设置。可继续读AI 对话与资料隐私。
让整套安排经得起手机丢失
不用真的退出账号,先在纸上梳理:手机不在身边,还能访问主邮箱吗?能解锁密码库吗?有没有独立保存的备用码?不要删除唯一可用的验证方式来测试。
设备丢失后,从可信任的设备进入官方账号管理页,撤销丢失设备的访问权并检查仍在登录的设备。更改密码未必会撤销所有旧登录。若怀疑有人进入账号,还应检查找回资料和分享权限。
另外为急件建立核实习惯。家人或客户突然要求汇款、分享文件权限时,拨打原本保存的号码确认,不使用消息里新给的号码。文字自然、声音熟悉,都不足以证明身份。具体识别方法见AI 钓鱼与深伪骗局防护。
每次换手机、号码或主邮箱,都重新检查这些衔接处。真正能用的安全组合,既能阻止常见失误,也能在设备不见后让你有条理地恢复访问。